 admin
数字货币监管标准定得越来越细,做加密生意的到底该怎么合规
我在银行合规部门待了十五年,眼看着数字货币从灰色地带一步步走进监管视野。现在的监管标准不再是"一刀切"式地喊打喊杀,而是分层分类、风险导向的细颗粒度管理。谁在发币、谁在交易、谁承担什么责任,每一环都有了对应的规则锚点。
最让我感慨的是KYC和AML这块。过去很多交易所连个像样的身份验证都没有,现在监管标准明确要求穿透式尽职调查,不只是看你自己是谁,还要追到资金链上游。我见过一个中型交易所,光是把风控模型从黑名单升级为实时交易监测,就花了八个月,合规团队从三个人扩到了十二个。
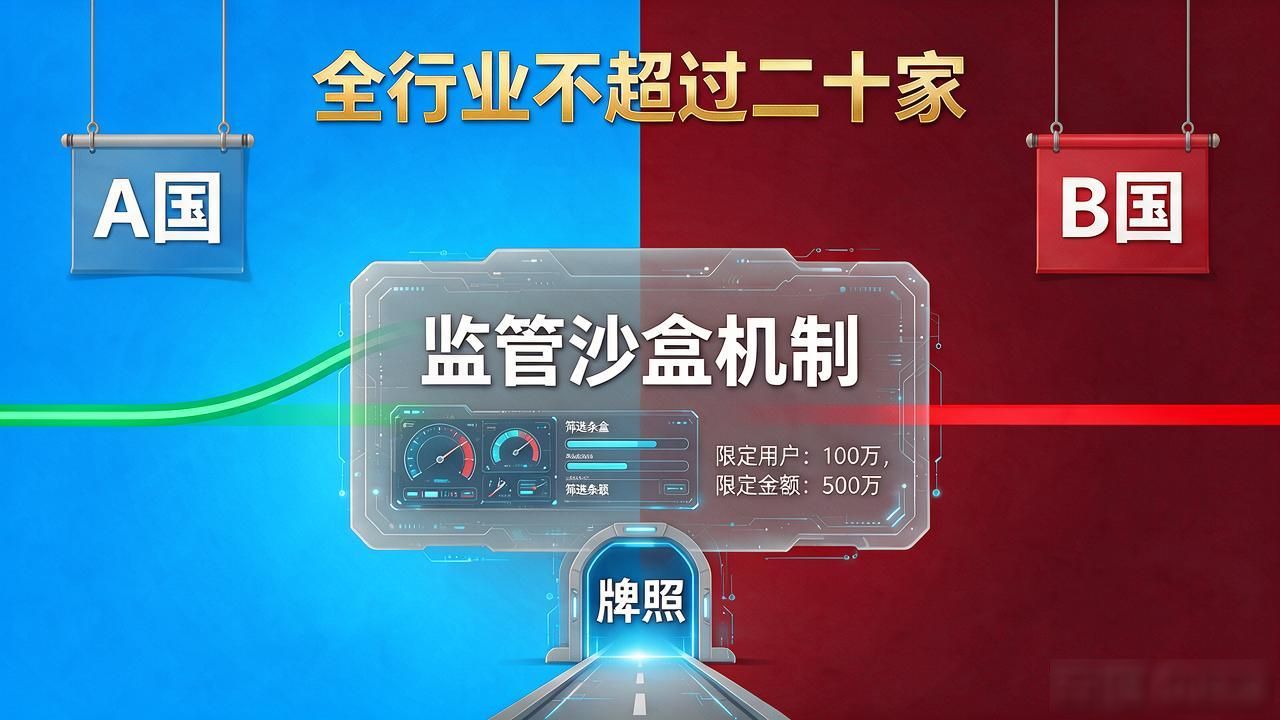
跨境这块更头疼。A国允许、B国禁止,同一笔交易在两条监管线之间来回拉扯。新标准里,监管沙盒机制算是个务实的出口——你拿不出完整合规方案没关系,先在限定用户、限定金额里跑,跑通了再谈牌照。但说实话,能拿到沙盒资格的团队数字货币监管标准定得越来越细,做加密生意的到底该怎么合规,全行业不超过二十家。
还有个容易被忽略的点:数据留存。标准里白纸黑字写着,链上交易记录加上用户身份数据数字货币监管标准,保存期不低于五年,而且得能随时调取给审计方。这对小团队简直是重资产投入,服务器、加密存储、权限管理,一套下来年花费几十万。很多早期项目现在就在算这笔账,算完发现,不合规的成本远高于合规的成本。